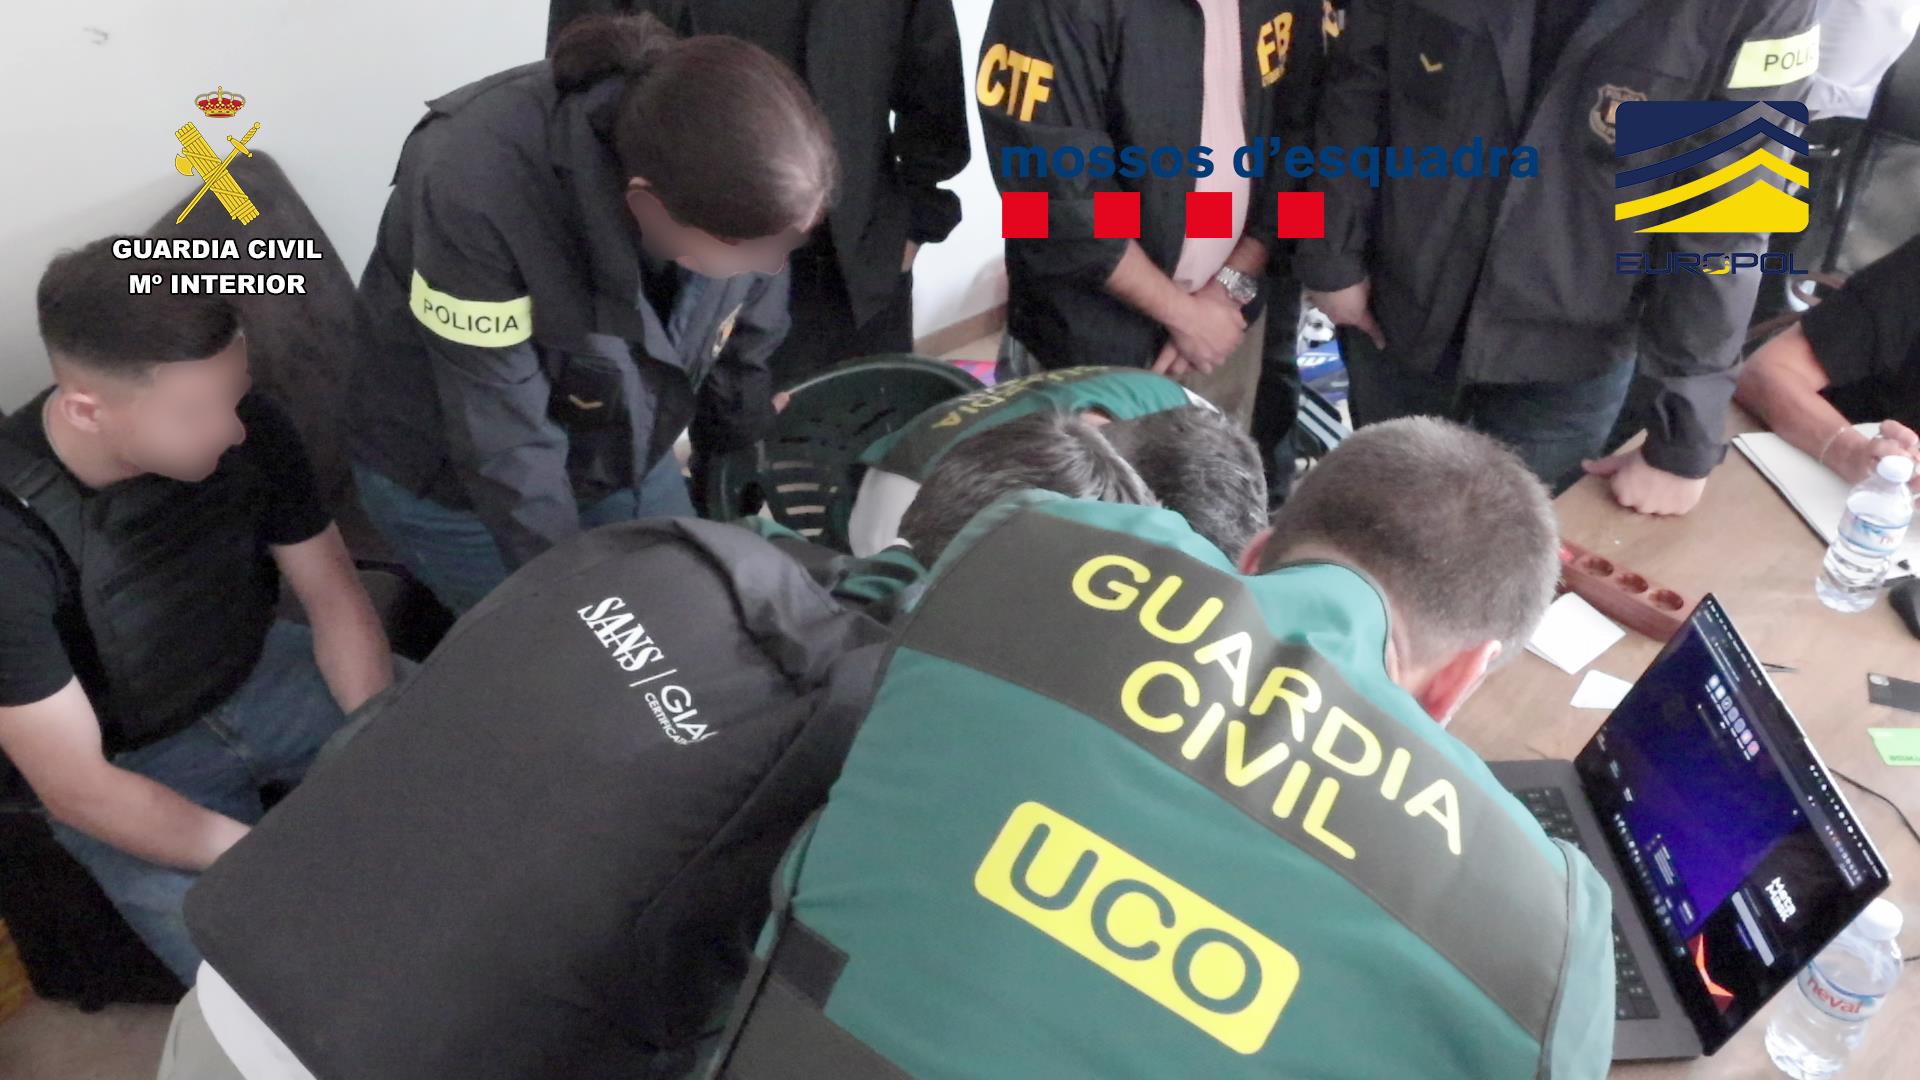
La Guardia Civil y los Mossos d’Esquadra han llevado a cabo una importante operación en Alicante, resultando en la detención de un menor de edad de nacionalidad rumana, presuntamente vinculado al grupo de cibercriminales conocido como KillSec. Esta acción se enmarca dentro de una investigación internacional dirigida a desmantelar esta organización delictiva.
El grupo KillSec es acusado de infiltrarse en sistemas de diversas organizaciones al aprovechar vulnerabilidades y puntos de acceso mal protegidos, especialmente en entornos de almacenamiento en la nube. La operación realizada este miércoles permitió a las fuerzas de seguridad asumir el control de la infraestructura del grupo, confiscando más de 110 terabytes de datos.
Durante la investigación, se llevaron a cabo registros en dos ubicaciones: un domicilio particular y una oficina en un hotel de la provincia, donde se recogieron dispositivos informáticos, teléfonos móviles, carteras digitales y otros elementos relacionados con la actividad delictiva. Además, se han hallado evidencias de transacciones que indican pagos de rescate por parte de algunas de las víctimas.
KillSec operaba copiando información sensible de sus víctimas, las cuales eran identificadas en un sitio de filtraciones en la red oscura. Luego, se les amenazaba con la publicación de sus datos si no accedían a pagar el rescate exigido. En caso de que no se realizara el pago, los archivos robados podían ser liberados para su descarga gratuita. Este grupo ha sido responsable de más de mil ciberataques a nivel mundial, de los cuales aproximadamente 500 resultaron exitosos, afectando a más de 280 víctimas, algunas de las cuales habrían llegado a pagar rescates de hasta 500.000 euros en criptomonedas.
La Operación Rotoma, que llevó a cabo la Guardia Civil, se inició en 2025 gracias a la colaboración con el FBI de San Juan, Puerto Rico, con el objetivo de identificar a individuos vinculados a KillSec en España. A partir de una simple imagen de perfil, los investigadores dieron con uno de los presuntos administradores del grupo, que residía en Alicante.
Por su parte, los Mossos d’Esquadra comenzaron su investigación tras un ciberataque atribuido a KillSec contra una entidad catalana a inicios de 2025. Este ataque resultó en la sustracción de información sensible y un intento de extorsión, causando daños cercanos a un millón de euros. La investigación de los Mossos se centró en esclarecer la autoría de la intrusión y la posterior filtración de datos.
La cooperación entre la Guardia Civil y los Mossos facilitó la coordinación de las investigaciones, logrando identificar y ubicar al sospechoso en España, así como determinar su rol en el grupo y su implicación en el ataque a la entidad catalana. En esta operación, se contó con el apoyo de expertos de Europol y agentes de Bélgica, Alemania y Estados Unidos, consolidando un esfuerzo conjunto en la lucha contra este tipo de delitos.
La acción en España se enmarca dentro de la operación internacional KillSwitch, que se ha desarrollado contra KillSec, con la colaboración de Europol y Eurojust, y la participación de autoridades de varios países, incluidas Bélgica, Finlandia, Alemania, Grecia, Rumanía, Suiza, el Reino Unido y Estados Unidos, así como el apoyo de las firmas de ciberseguridad Bitdefender y Group-IB.

Publicar comentario