Detenido un menor vinculado a KillSec, el grupo de cibercrimen que atacó una entidad catalana
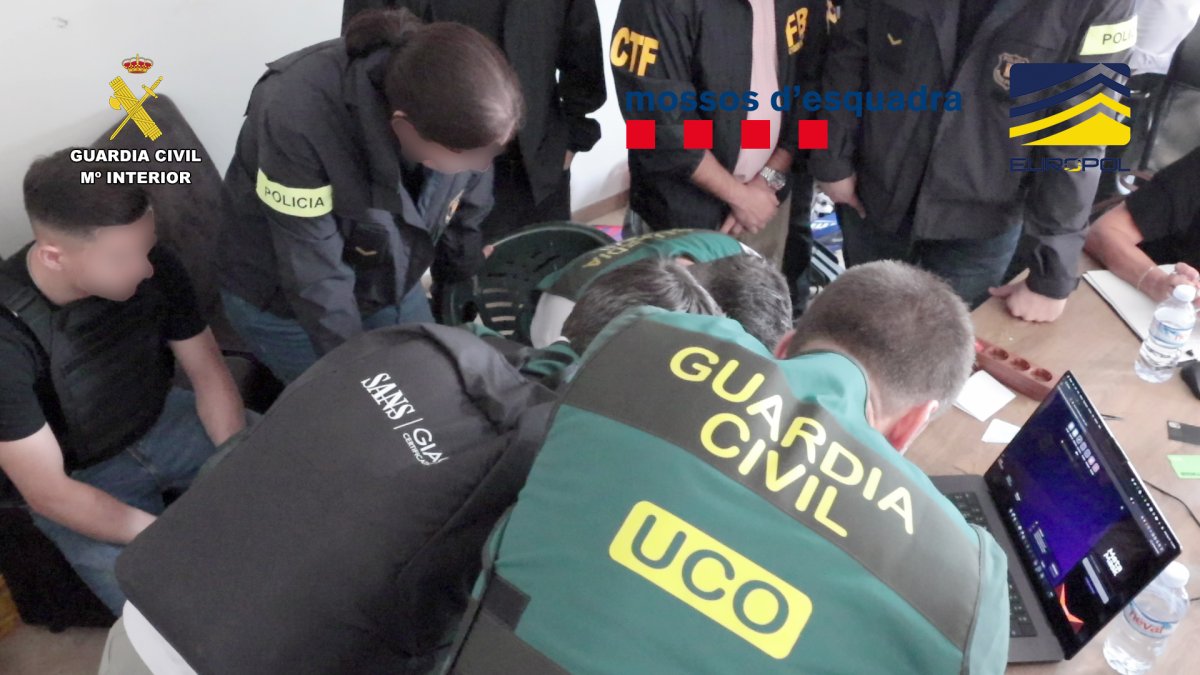
La colaboración entre la Guardia Civil y los Mossos d’Esquadra ha llevado a la detención de un menor en la provincia de Alicante, presuntamente involucrado en KillSec, un grupo infame por sus ataques de ransomware, que ha hostigado a más de un millar de organizaciones en diversas partes del mundo.
Esta intervención forma parte de una operación internacional orquestada por Europol y Eurojust, con el apoyo del FBI, que ha resultado en tres arrestos y ocho registros en varios países, incluyendo España, Grecia, el Reino Unido y Rumanía.
En España, los agentes realizaron dos registros en Alicante, uno en un hogar y otro en un hotel. Durante estas investigaciones, se confiscó material informático, teléfonos móviles, carteras de criptomonedas y herramientas de cifrado que podrían estar vinculadas a actividades delictivas. Un análisis preliminar ha revelado transacciones relacionadas con rescates pagados por algunas de las víctimas.
Además del menor arrestado, una mujer ha sido identificada como investigada por su posible conexión con los hechos.
La génesis de esta investigación española se remonta a dos líneas de indagación que se unieron. En 2025, la Guardia Civil lanzó la Operación ROTOMA, en colaboración con el FBI de Puerto Rico, para identificar a personas asociadas con KillSec que pudieran residir en el territorio español.
Los investigadores de la Unidad Central Operativa (UCO) lograron rastrear a uno de los supuestos líderes del grupo, que estaba viviendo en la provincia de Alicante, a partir de una simple imagen de perfil.
Simultáneamente, los expertos en cibercrimen de los Mossos d’Esquadra iniciaron su propia investigación tras un ciberataque a una entidad catalana a principios de 2025, que se sospecha que fue perpetrado por KillSec. Los atacantes accedieron a los sistemas de la organización, robaron información sensible e intentaron extorsionar a la entidad, causando daños estimados en alrededor de un millón de euros.
La colaboración entre la Guardia Civil y los Mossos, a través de un Equipo Conjunto de Investigación (ECI), facilitó la coordinación de ambas indagaciones, permitiendo identificar al sospechoso y su posible rol como administrador principal de KillSec, así como su implicación en el ataque a la entidad catalana.
En esta operación han participado expertos de Europol, así como agentes de Bélgica, Alemania y Estados Unidos, todos unidos para desmantelar la red de cibercriminales.
La intervención en España es parte de la operación internacional KillSwitch, que tiene como objetivo desarticular la infraestructura y desmantelar a los miembros de KillSec. Las autoridades de varios países, incluyendo Bélgica, Finlandia, Alemania, Grecia, Rumanía, España, Suiza y el Reino Unido, han estado involucradas, junto con empresas de ciberseguridad como Bitdefender y Group-IB.
Los análisis indican que KillSec ha llevado a cabo más de 1.000 ciberataques en el ámbito global, de los cuales cerca de 500 fueron exitosos, afectando a más de 280 víctimas. Algunas de estas organizaciones llegaron a desembolsar rescates que rondan los 500.000 euros en criptomonedas.
Durante la acción internacional, se logró tomar control de la infraestructura utilizada por el grupo delictivo, incluyendo su página de filtraciones, y se aseguraron aproximadamente 110 terabytes de información.
Las autoridades también asumieron el control de cinco servidores centrales y diversos dominios utilizados por KillSec, así como de evidencias y activos obtenidos a través de su actividad ilegal, incluidas criptomonedas.
KillSec ha estado activo desde alrededor de 2024, accediendo a los sistemas de organizaciones mediante la explotación de vulnerabilidades y accesos deficientemente protegidos. Una vez dentro, los cibercriminales copiaban información sensible y la almacenaban en servidores bajo su control. Las víctimas eran luego amenazadas con la publicación de sus datos si no pagaban el rescate exigido.
Los investigadores han señalado que los miembros del grupo desempeñan diferentes roles en la estructura, incluyendo administradores, desarrolladores, negociadores y afiliados.
El ransomware, el tipo de malware utilizado, bloquea los equipos o impide el acceso a la información a través del cifrado de archivos, exigiendo un rescate para su recuperación o para evitar su destrucción o divulgación. En ataques de doble extorsión, los delincuentes combinan el bloqueo de información con el robo de datos sensibles, manteniendo así la amenaza de publicación a pesar de que la víctima pueda recuperar sus sistemas.
A pesar del éxito de la operación internacional en controlar servidores, dominios y otros elementos de la infraestructura de KillSec, la investigación sigue abierta. Los especialistas continúan analizando los 110 terabytes de información confiscada, así como los dispositivos y activos en criptomonedas, con el objetivo de identificar nuevas víctimas y posibles integrantes del grupo.
La investigación está siendo coordinada por la Joint Cybercrime Action Taskforce (J-CAT), con apoyo del Centro Europeo contra la Ciberdelincuencia de Europol y la coordinación judicial de Eurojust. Dada la magnitud de la información intervenida y el análisis que todavía está en curso, no se descartan nuevas acciones futuras.

Publicar comentario